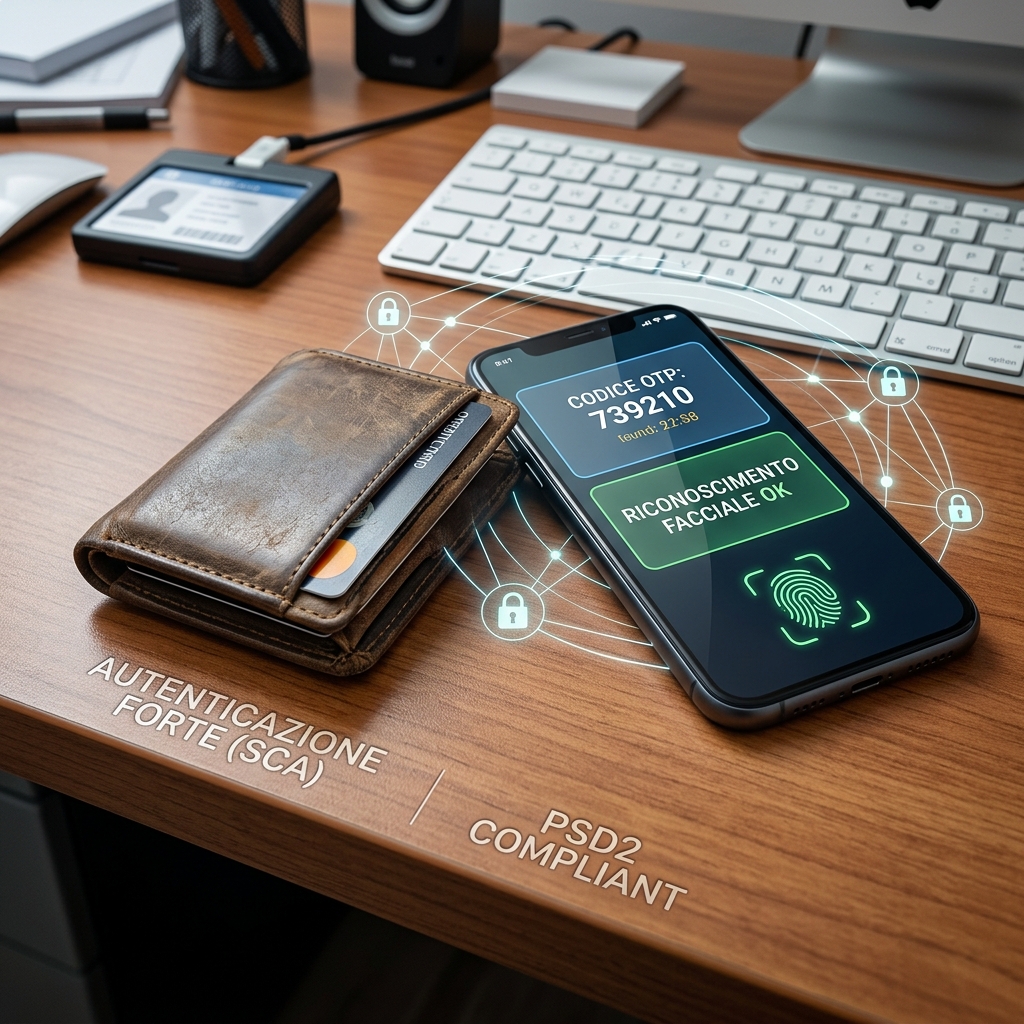
Hai mai ricevuto una notifica sul telefono mentre cercavi di completare un acquisto online? Quella richiesta di conferma — un’impronta digitale, un codice via SMS, un accesso all’app bancaria — è il volto visibile di una delle riforme più profonde nel panorama dei pagamenti europei. Si chiama Autenticazione Forte del Cliente (SCA, Strong Customer Authentication) ed è il cuore pulsante della Direttiva Europea sui Servizi di Pagamento (PSD2). Ma cosa significa esattamente? Perché è stata introdotta? E come funziona nella pratica, tra obblighi, esenzioni e le sottili linee guida dell’Autorità Bancaria Europea?
PSD2: la cornice normativa
La PSD2 (Payment Services Directive 2) — Direttiva (UE) 2015/2366 — è la normativa europea che disciplina i servizi di pagamento nel mercato interno. Il suo obiettivo è duplice: da un lato, aprire il mercato a nuovi operatori (i cosiddetti Third Party Provider, come i servizi di open banking), dall’altro, rafforzare la sicurezza dei pagamenti elettronici. In Italia, la PSD2 è stata recepita con il D.lgs. 15 dicembre 2017, n. 218, che ha modificato il D.lgs. 27 gennaio 2010, n. 11 .
La SCA è la misura di sicurezza principale introdotta dalla PSD2. L’articolo 97 della Direttiva stabilisce l’obbligo sostanziale di applicarla; l’articolo 98 conferisce all’EBA il mandato per elaborare gli standard tecnici di regolamentazione (RTS), poi adottati con il Regolamento Delegato (UE) 2018/389 .
Cos’è la SCA: i tre pilastri dell’identità
La SCA non è un semplice “doppio controllo”. È un sistema che richiede almeno due elementi indipendenti appartenenti a categorie diverse. Le categorie sono tre, e vale la pena conoscerle perché rappresentano il fondamento concettuale di tutto il sistema :
Conoscenza (Knowledge): qualcosa che solo l’utente conosce. Esempi classici sono una password, un PIN, una passphrase. Un dettaglio importante: un semplice ID utente non costituisce un elemento di conoscenza valido, come chiarito dall’EBA nella sua Opinione del 2018 .
Possesso (Possession): qualcosa che solo l’utente possiede o controlla. Il caso più comune è il telefono cellulare su cui viene ricevuto o generato un codice dinamico (OTP, One-Time Password). Anche un token hardware o un dispositivo di autenticazione rientrano in questa categoria.
Inerenza (Inherence): qualcosa che caratterizza l’utente come individuo. Qui entrano in gioco la biometria: impronta digitale, riconoscimento facciale, scansione dell’iride. È l’elemento più difficile da replicare, ma anche quello che richiede tecnologie specifiche sul dispositivo.
La regola è chiara: due codici diversi non bastano se appartengono alla stessa categoria. Un CVV dinamico e un OTP possono essere valori distinti, ma entrambi appartengono al “possesso”. Per soddisfare la SCA, serve un elemento di conoscenza (password) + uno di possesso (telefono), oppure possesso + inerenza (impronta digitale), e così via .
C’è un ulteriore requisito fondamentale: l’indipendenza. La compromissione di un fattore non deve compromettere l’affidabilità dell’altro. In termini pratici, se qualcuno ruba la tua password, non deve automaticamente poter accedere anche al fattore di possesso .
Dynamic Linking: il collegamento che protegge la transazione
Per i pagamenti elettronici a distanza — quelli effettuati online — la SCA aggiunge un requisito ulteriore, noto come dynamic linking (collegamento dinamico). In parole semplici: l’utente deve essere informato dell’importo e del beneficiario della transazione, e il codice di autenticazione generato deve essere specifico per quei dati. Se l’importo o il beneficiario vengono modificati, il codice deve diventare automaticamente invalido .
Questa misura risponde a un rischio concreto: la manomissione del nome del beneficiario e dell’importo tra il momento in cui l’ordine di pagamento viene impartito e il momento in cui viene autenticato. Senza dynamic linking, un malintenzionato potrebbe intercettare la richiesta e reindirizzare il pagamento verso un altro conto, mantenendo intatto il codice di autenticazione. Con il dynamic linking, invece, il codice è “cucito” su quella specifica transazione e non può essere riutilizzato altrove .
Nella pratica, questo si traduce in ciò che vedi quando l’app bancaria ti mostra: “Stai autorizzando un pagamento di 45,00 € a favore di Negozio XYZ”. Se confermi con l’impronta, stai autenticando quei dati specifici, non un’operazione generica.
Le esenzioni: quando la SCA non serve
Il legislatore europeo sa bene che la sicurezza assoluta, se applicata senza flessibilità, uccide l’usabilità. Per questo il Regolamento 2018/389 prevede una serie di esenzioni che consentono di non applicare la SCA in determinate circostanze. Ecco le principali:
Pagamenti di basso valore: le transazioni inferiori a 30 euro possono essere esentate dalla SCA. Tuttavia, esistono dei limiti cumulativi: se l’utente ha effettuato 5 transazioni esenti dall’ultima autenticazione, oppure se la somma cumulativa supera i 100 euro, la SCA torna a essere richiesta .
Analisi del rischio della transazione (TRA): il prestatore di servizi di pagamento può esentare transazioni di importo compreso tra 30 e 500 euro se il tasso di frode rimane al di sotto di soglie specifiche. Le soglie variano in base all’importo: 0,13% per transazioni fino a 100 €, 0,06% fino a 250 €, 0,01% fino a 500 € .
Pagamenti ricorrenti e Merchant Initiated Transaction (MIT): le transazioni avviate dal commerciante — non dal titolare della carta — per importi fissi e ricorrenti (come un abbonamento) non richiedono SCA per ogni addebito .
Portafogli digitali (Apple Pay, Google Wallet): i pagamenti effettuati tramite wallet mobili sono considerati già autenticati con SCA, perché l’attivazione del wallet richiede una verifica iniziale dell’utente .
La sfida degli “ostacoli”: quando la SCA diventa un labirinto
Uno dei temi più caldi nel dibattito regolatorio riguarda l’articolo 32(3) del Regolamento RTS, che vieta ai prestatori di servizi di pagamento (ASPSP, tipicamente le banche) di creare ostacoli all’offerta di servizi di pagamento e informazione da parte di terzi (i TPP, come i servizi di open banking) .
Il problema è concreto. Immagina di voler pagare un negozio online utilizzando un servizio di pagamento terzo (un PISP). Il flusso tipico prevede: reindirizzamento alla banca, autenticazione SCA, ritorno al PISP, selezione del conto, e secondo reindirizzamento alla banca per autenticare il pagamento. Se la banca, per i propri clienti diretti, permette di riutilizzare un fattore statico (come la password del login) e richiede solo un secondo fattore per il pagamento, ma non offre la stessa funzionalità ai PISP, si crea una discriminazione .
L’EBA ha chiarito che, in linea di principio, la doppia SCA nei flussi tramite TPP non è intrinsecamente vietata, perché l’accesso ai dati (AIS) e l’iniziazione del pagamento (PIS) sono due azioni distinte, entrambe soggette a SCA. Tuttavia, le banche non possono trattare i TPP in modo meno favorevole rispetto ai propri canali diretti, se tecnicamente possibile .
Un’altra questione riguarda il reindirizzamento automatico. L’EBA ha stabilito che, dopo un’autenticazione riuscita, l’utente deve essere automaticamente reindirizzato all’app o al sito del TPP, senza dover riaprire manualmente l’applicazione. Se la banca mostra una conferma di successo ma non esegue il pagamento finché l’utente non torna manualmente al TPP, questa pratica costituisce un ostacolo vietato .
Cosa cambia per l’utente: la SCA nella vita quotidiana
Per il consumatore medio, la SCA si manifesta in situazioni concrete. Quando acquisti online con carta, se la transazione supera i 30 euro (o se rientri nei casi in cui l’esenzione non si applica), la tua banca ti chiederà di confermare l’operazione. Le modalità più comuni sono :
-
Notifica push sull’app bancaria, da confermare con biometria (impronta o volto) o codice di accesso.
-
SMS con codice OTP (one-time password), per chi non ha l’app o preferisce questo metodo.
-
Accesso diretto all’app bancaria con credenziali + biometria.
Per garantire che tutto funzioni, è essenziale che i tuoi dati di contatto siano aggiornati presso la banca (numero di telefono associato alla banca digitale) e che tu abbia attivato le notifiche e identificato il dispositivo come sicuro .
Verso il futuro: PSD3 e l’identità digitale europea
Il panorama non è statico. Nel 2023 la Commissione Europea ha presentato una proposta di PSD3 (terza direttiva sui servizi di pagamento), che mira a rafforzare ulteriormente l’applicazione della SCA e a chiarire l’ambito delle esenzioni, in particolare per quanto riguarda l’analisi del rischio delle transazioni. L’obiettivo dichiarato è evitare che le esenzioni vengano utilizzate in modo ingiustificato per eludere la SCA .
Parallelamente, si sta lavorando all’integrazione con il Portafoglio di Identità Digitale Europeo (EUDI Wallet). In questo modello, il prestatore di servizi di pagamento emette un’attestazione SCA legata a una coppia di chiavi crittografiche generate dal wallet. L’utente autentica la transazione firmando crittograficamente i dati specifici, garantendo dynamic linking e integrità della transazione .
L’Autenticazione Forte del Cliente non è un semplice ostacolo burocratico. È il tentativo dell’Europa di costruire un ecosistema di pagamenti digitali in cui sicurezza e usabilità convivono. Certo, il percorso non è privo di attriti: le esenzioni a volte non bastano, i flussi di open banking possono diventare labirintici, e la doppia autenticazione in alcuni casi sembra eccessiva. Ma il principio di fondo rimane solido: proteggere l’utente senza rendergli la vita impossibile. E mentre PSD3 e l’identità digitale europea si avvicinano, la SCA continuerà a evolversi, cercando quel punto di equilibrio sempre sfuggente tra la porta blindata e la chiave che non ti fa impazzire per aprirla.